网络安全复习
 Fool
Lv.6
网络安全复习
防火墙
防火墙的概念
防火墙是一种被动访问控制技术,在某个机构的网络和不安全的网络之间设置障碍,阻止对信息资源的非法访问。由硬件和软件设备组合而成。
防火墙的四种模型以及原理和优缺点
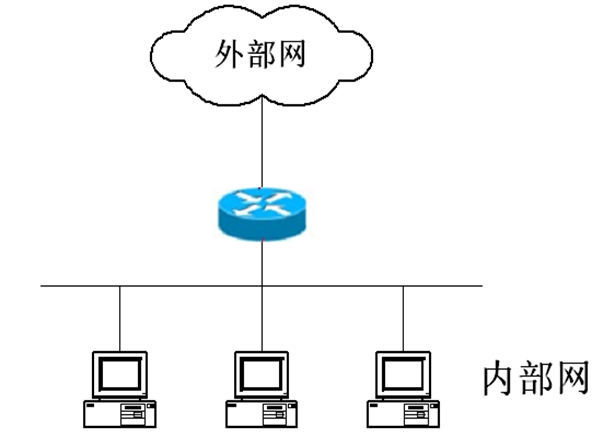
分组过滤路由器模型
- 原理:仅用一个包过滤路由器,基于ACL对数据包的地址、端口、协议进行三层过滤。
- 优点:简单、成本低、速度快、对用户透明。
- 缺点:无状态检测,易被IP欺骗,无法检测应用层内容。
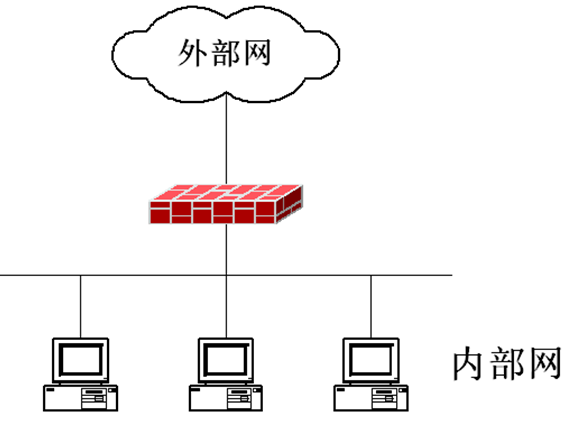
双宿主机防火墙
- 原理:一台双网口主机作为防火墙,禁用IP转发,内外通信通过代理完成。
- 优点:网络层隔离彻底,内网不可见,安全性高。
- 缺点:性能瓶颈大,单点故障,配置复杂。
屏蔽子网模型
- 原理:内外网之间设DMZ区,使用内外两个包过滤路由器,公开服务器和堡垒主机放DMZ。
- 优点:安全性最高,突破需过两道防线。
- 缺点:成本高,配置管理复杂。
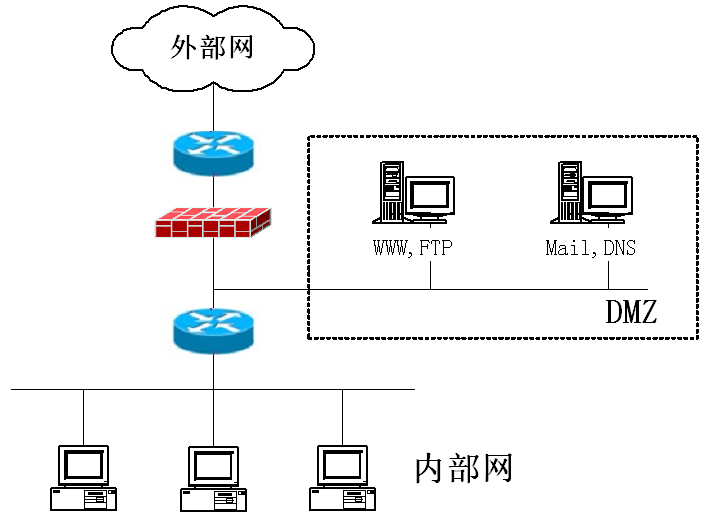
用了两个包过滤路由器和一个堡垒主机。
屏蔽主机模型
- 原理:包过滤路由器 + 堡垒主机。路由器过滤流量,堡垒主机提供应用代理。
- 优点:效率与安全兼顾,比双宿主机灵活。
- 缺点:堡垒主机被破则内网全暴露,规则配置需谨慎。
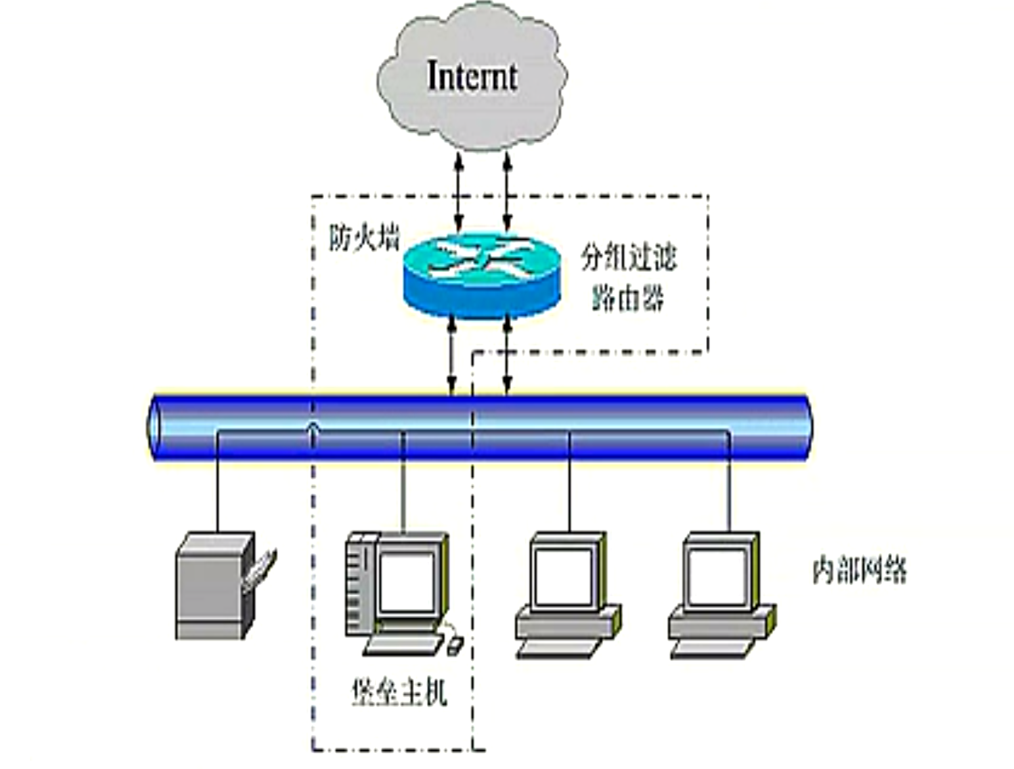
防火墙的局限性(四点即可)
- 防火墙不能防范不经过防火墙的攻击。
- 防火墙不能防止策略配置不当或错误配置引起的安全威胁。
- 防火墙对来自内部网络的攻击和安全问题防范能力弱。
- 防火墙不能防止利用标准网络协议中的缺陷进行的攻击。
- 防火墙不能防止受病毒感染的文件的传输。防火墙本身并不具备查杀病毒的功能。
- 防火墙不能防止数据加密式的攻击和利用隧道传输的数据。防火墙没有信息穿透能力。
- 防火墙的安全性与多功能成反比。多功能与防火墙的安全原则是背道而驰的。因此,除非确信需要某些功能,否则,应该功能最小化。
- 防火墙的安全性和速度成反比。防火墙的安全性是建立在对数据的检查之上,检查越细越安全,但检查越细速度越慢。
- 防火墙不能防止可接触的人为或自然的破坏。防火墙是一个安全设备,但防火墙本身必须存在于一个安全的地方。
防火墙的发展趋势
-
智能防火墙:采用人工智能识别技术(统计、记忆、概率、决策),通过智能识别进行访问控制。加入专家系统,引入知识库和推理机,区分明确允许、明确拒绝、怀疑访问是否超出阈值,判断怀疑访问的时间间隔是否超出频度。推理机根据知识库的值进行判断,知识库的值来源于安全管理员经验、安全系统评估、实际情况分析。对重要防御措施进行高强度防御,从攻击数量、频度、是否可判断黑客攻击,对可疑访问进行决策,发挥智能作用。
-
分布式防火墙:为解决传统防火墙结构性限制(企业规模扩大、分支机构互联、信息集中化管理、客户频繁进出总部与部门)、内部威胁(防外不防内,对内部直接可信)、效率和故障问题(单点访问控制、边界部署、单一失效点)而发展。包含网络防火墙(传统边界防火墙)、主机防火墙(解决来自内部的攻击,增强内部及桌面机、移动便携主机安全性)、管理中心(统一分发安全策略,汇总分析日志)。优点:增加安全层,有效抵御内部攻击;消除网络边界通信瓶颈和单一故障点;支持加密认证和移动计算。
-
一体化/联动技术:一是直接将安全产品做到防火墙中(效率低、延时长);二是各产品相互分离但通过通信方式形成整体。解决防火墙、入侵检测、防病毒体系联合发挥各自长处,形成联动技术,实现不同技术整合,适应网络整体化、立体化需求。
以防火墙为核心的五维一体的联动技术
-
防火墙与防病毒软件的联动(网关的位置进行病毒查杀,不会进入内部网络)
-
防火墙与IDS联动(动静结合的保护,IDS检测到入侵告诉防火墙在ACL表中加一条规则,阻止进入)
-
防火墙与认证系统联动(制定时添加安全认证)
-
防火墙与日志分析系统联动(大量日志记录可以防范网络攻击)
解读ACL表
| 序号 | 动作 | 源IP | 目的IP | 源端口 | 目的端口 | 协议类型 |
|---|---|---|---|---|---|---|
| 1 | 允许 | 10.1.1.1 | ***** | ***** | ***** | TCP |
| 2 | 允许 | ***** | 10.1.1.1 | 20 | ***** | TCP |
| 3 | 禁止 | ***** | 10.1.1.2 | 20 | <1024 | TCP |
- 第一条规则:主机10.1.1.1任何端口访问任何主机的任何端口,基于TCP协议的数据包都允许通过。
- 第二条规则:任何主机的20端口访问主机10.1.1.1的任何端口,基于TCP协议的数据包允许通过。
- 第三条规则:任何主机的20端口访问主机10.1.1.2小于1024的端口,如果基于TCP协议的数据包都禁止通过。
- DMZ全称(非军事化管理区
- 位置:防火墙位于内网和外网的分界处/咽喉位置。
- 功能:保护内网,防止外网未授权访问。
- DMZ的作用:放置对外提供服务的服务器,是内外网的缓冲区。
- 规则要点:
- 外网→内网:默认拒绝所有。
- 外网→DMZ:只允许访问特定服务器(如Web服务器)的指定端口(如80/443)。
- 内网→外网:一般允许常用端口(80、443)出去。
- 内网→DMZ:通常允许管理端口(如SSH 22端口)访问。
入侵检测
入侵检测的原理
信息收集、数据分析、响应
误用检测和异常检测的区别
误用检测
误用检测基于已知攻击特征,建立异常活动特征模式,通过模式匹配识别已知攻击。其难点在于特征库需要不断更新以应对新攻击,且匹配方式和阈值的确定较为困难,主要问题是如何降低漏报。
异常检测
异常检测基于正常活动特征,建立正常活动特征模式,通过检测偏离正常特征许可阈值的行为来发现异常。其难点同样在于匹配方式和阈值的确定以及特征库需随正常行为变化而更新,但核心问题是如何降低误报。
两者的区别
误用检测依赖已知攻击特征来识别“已知的威胁”,容易漏掉新攻击;而异常检测依赖正常行为基线来发现“偏离正常的活动”,容易将正常行为误判为攻击。简言之,误用检测找的是“已知的坏”,异常检测找的是“不正常的好或坏”。
其他大题
XSS注入的概念
XSS(跨站脚本攻击)其原理为恶意攻击者往Web页面里插入恶意JS代码,而在服务端没有对插入的内容进行严格的过滤。当用户浏览该页之时,JS代码必须在该HTML页面中,从而达到攻击用户的目的。
缓冲区溢出的工作原理 ?
程序在向内存缓冲区写入数据时,没有检查边界,导致数据超出了缓冲区本身的空间,覆盖了相邻内存区域的关键数据。
什么是SQL注入漏洞?
SQL注入漏洞是指攻击者将恶意的SQL代码插入到输入参数中,导致应用程序将用户输入当作SQL命令的一部分执行,从而改变原有SQL语句的语义,实现对数据库的非法访问和操作。
典型的黑客工具有哪些?
Nmap、Metasploit、Wireshark、Burp Suite 、SQLMap等。。。。
网络攻击对网购带来了哪些威胁?(支付方面、运输方面等等)
支付方面,钓鱼仿冒页面直接骗取银行卡号、密码和CVV;中间人在公共WiFi下嗅探截获支付密码与验证码;利用泄露凭证撞库盗用账户余额或快捷支付;攻击者还可能篡改购物网站的收款接口,让用户付款流入非法账户。
运输方面,快递面单信息被窃取或倒卖,导致用户地址、电话泄露,进而被用于“快递丢件理赔”等精准诈骗;虚假发货与物流轨迹伪造,让消费者付了款却收不到货;收货信息还可能被恶意篡改或冒领。
账户与信息方面,撞库与凭证窃取导致大量账号被盗;姓名、手机号、住址和购物偏好等隐私数据泄露,常被用来实施杀猪盘或冒充客服退款诈骗。
平台与系统方面,DDoS攻击使电商平台在高并发期服务瘫痪;网页挂马与恶意跳转,将正常访客诱导至钓鱼站或感染恶意软件。
DDoS的检测
- 根据异常情况分析
- 流量剧增
- 使用DDoS检测工具
- 入侵检测系统
- 扫描工具
Smurf DDoS 的工作原理
Smurf攻击原理 攻击者利用IP欺骗,将ICMP请求包的源地址伪造为受害者IP,然后发向中间网络的广播地址。该网络内所有主机会集体回复ICMP应答,导致海量流量涌向受害者,耗尽带宽使其无法提供正常服务。
DDoS攻击原理 攻击者事先入侵并控制大量傀儡机(肉鸡),它们共同组成僵尸网络。攻击时,攻击者远程操控这成百上千台傀儡机(肉鸡),在同一时间对单一目标发起海量请求。在悬殊的带宽和资源对比下,目标主机迅速失去反应、无法提供服务。这种集中火力的强攻方式非常有效且难以抵挡。
等保2.0基本框架分为两大部分:
技术要求
- 安全物理环境
- 安全通信网络
- 安全区域边界
- 安全计算环境
- 安全管理中心
管理要求
- 安全管理制度
- 安全管理机构
- 安全管理人员
- 安全建设管理
- 安全运维管理
等保2.0技术保护方案规划
- 安全管理中心
- 安全通信网络
- 安全区域边界
- 安全计算环境
等保2.0 等级划分
| 级别 | 核心描述 | 破坏后的影响 |
|---|---|---|
| 第一级 | 最低级别 | 对公民、法人和其他组织的合法权益造成损害,但不损害国家安全、社会秩序和公共利益 |
| 第二级 | 较低级别 | 对公民、法人和其他组织的合法权益产生严重损害,或者对社会秩序和公共利益造成损害,但不损害国家安全 |
| 第三级 | 中等级别 | 对社会秩序和公共利益造成严重损害,或者对国家安全造成损害 |
| 第四级 | 较高级别 | 对社会秩序和公共利益造成特别严重损害,或者对国家安全造成严重损害 |
| 第五级 | 最高级别 | 对国家安全造成特别严重损害 |
数字签名(大概图)
- 公钥加密,私钥解密(加密传输)
- 私钥加密,公钥解密(数字签名)
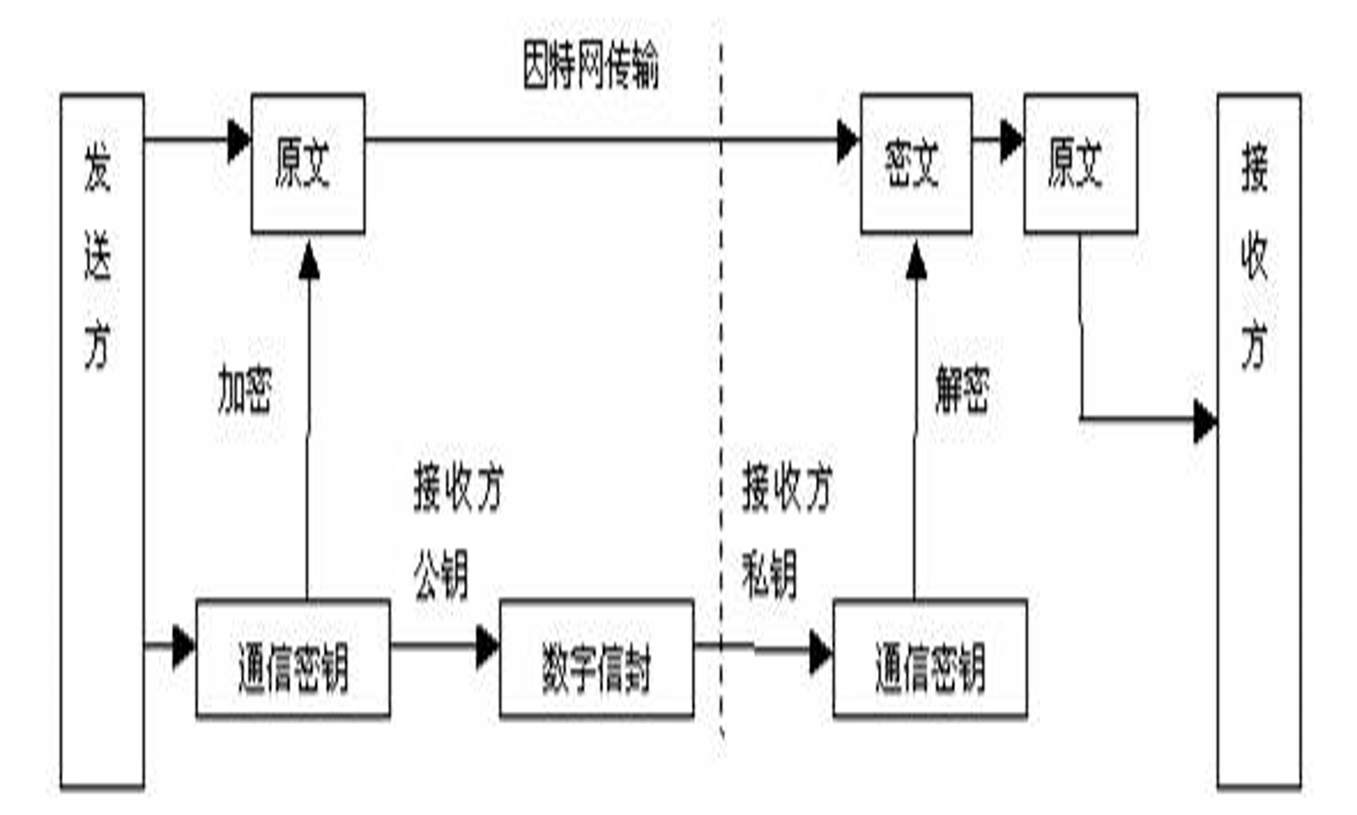
sniffer 抓包解读
IP Header
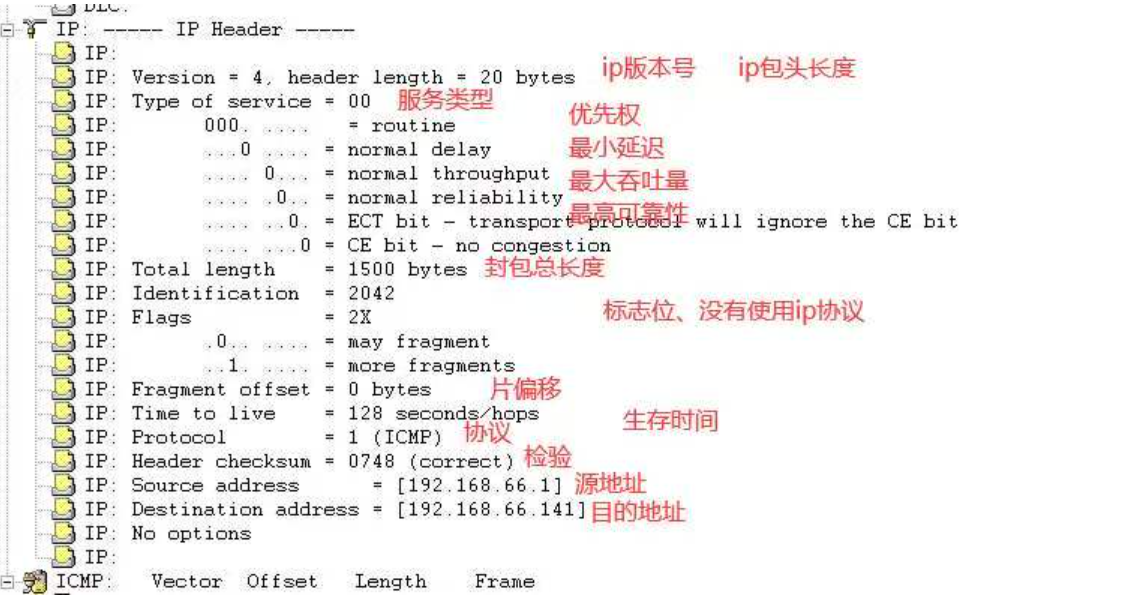
Version = 4, header length = 20 bytes
Version(版本):值为4,表示这是 IPv4 协议的数据包。
Header length(首部长度):值为20 bytes
Type of service = 00
服务类型(TOS):值为0x00,表示这是一个标准的 IP 包
Total length = 52 bytes 总长度:表示整个 IP 数据包(IP 首部 + 数据部分)的总大小为 52 字节。
Identification = 178 标识(ID):值为178,是 IP 层为这个数据包分配的唯一标识
Flags = 4X 标志位:值为0x4
Fragment offset = 0 bytes 片偏移 值为0,表示该数据包没有分片,是一个完整的 IP 数据包。
Time to live = 128 seconds/hops 生存时间(TTL):值为128,表示数据包最多可以经过 128 个路由器(跳数),每经过一个路由器,TTL 会减 1,减到 0 时数据包会被丢弃,防止无限循环。
Protocol = 6 (TCP) 协议号:值为6,表示 IP 数据部分承载的是 TCP 协议 的数据。 常见协议号:1=ICMP,6=TCP,17=UDP。
Header checksum = 0000, should be 7453 首部校验和 校验和只覆盖 IP 头部,用于检测 IP 首部在传输过程中是否出错
填空题
sniffer能够分析传输层(TCP和网络层(IP协议
蠕虫病毒主要利用系统漏洞进行主动传播。
一个安全的网络应该具备的五个特性:机密性、完整性、可用性、可控性、不可否认性。
DDoS的攻击形式主要包括流量耗尽型和资源耗尽型 (流量型攻击 、应用层攻击)
访问控制策略限制了主体对客体的访问权限
pki的安全操作通过数字证书实现
防火墙是安置内网和外网之间
网络攻击分为主动攻击和被动攻击
vpn的概念 虚拟专用通道
vpn协议包含? PPTP、L2TP、IPSec、SSL/TLS 第二层隧道协议 第三层隧道协议
密码学大题
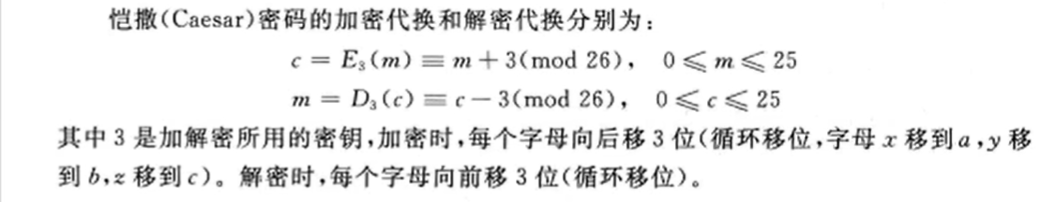
1. 恺撒密码 (Caesar Cipher)
- 特点:固定偏移量为 3 的最简单代换密码。
- 加密公式:(c = E_3(m) \equiv m + 3 \pmod{26})
- 解密公式:(m = D_3(c) \equiv c - 3 \pmod{26})
- 操作说明:加密时每个字母向后移 3 位(循环移位,例如 x->a, y->b, z->c);解密时向前移 3 位。密钥隐含为 3。
2. 移位变换 (Shift Transformation)
- 特点:恺撒密码的推广形式,偏移量(密钥)(k) 可自由设定。
- 加密公式:(c = E_k(m) \equiv m + k \pmod{26})
- 解密公式:(m = D_k(c) \equiv c - k \pmod{26})
- 参数说明:明文字母 (m)、密文字母 (c) 和密钥 (k) 的取值范围均为 (0 \le m, c, k \le 25)。
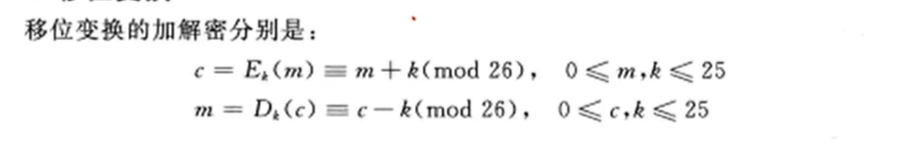
3. 维吉尼亚密码
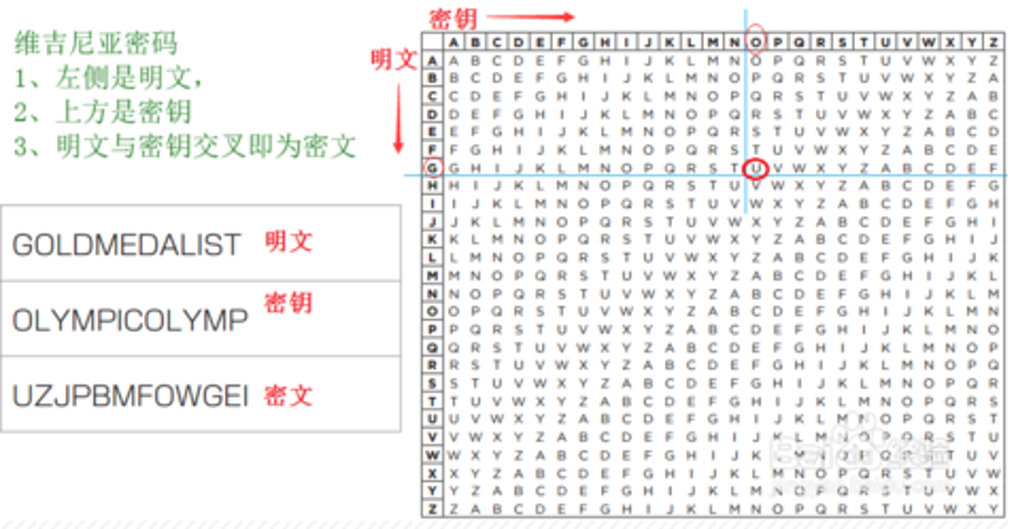
如图,明文G 密文 O 对应坐标 密文 U(O,G)
4. 滚筒密码的数学核心,就是置换。
香农定理:混淆性 扩散性
5. 安全的密码系统应具备以下条件:
-
系统即使达不到理论上是不可破译的,也应该是实际上不可破译的;
-
系统的保密性,仅仅依赖于密钥的保密性;
-
加密、解密运算简单,易于实现;
-
加密、解密算法适用于所有的密钥空间元素
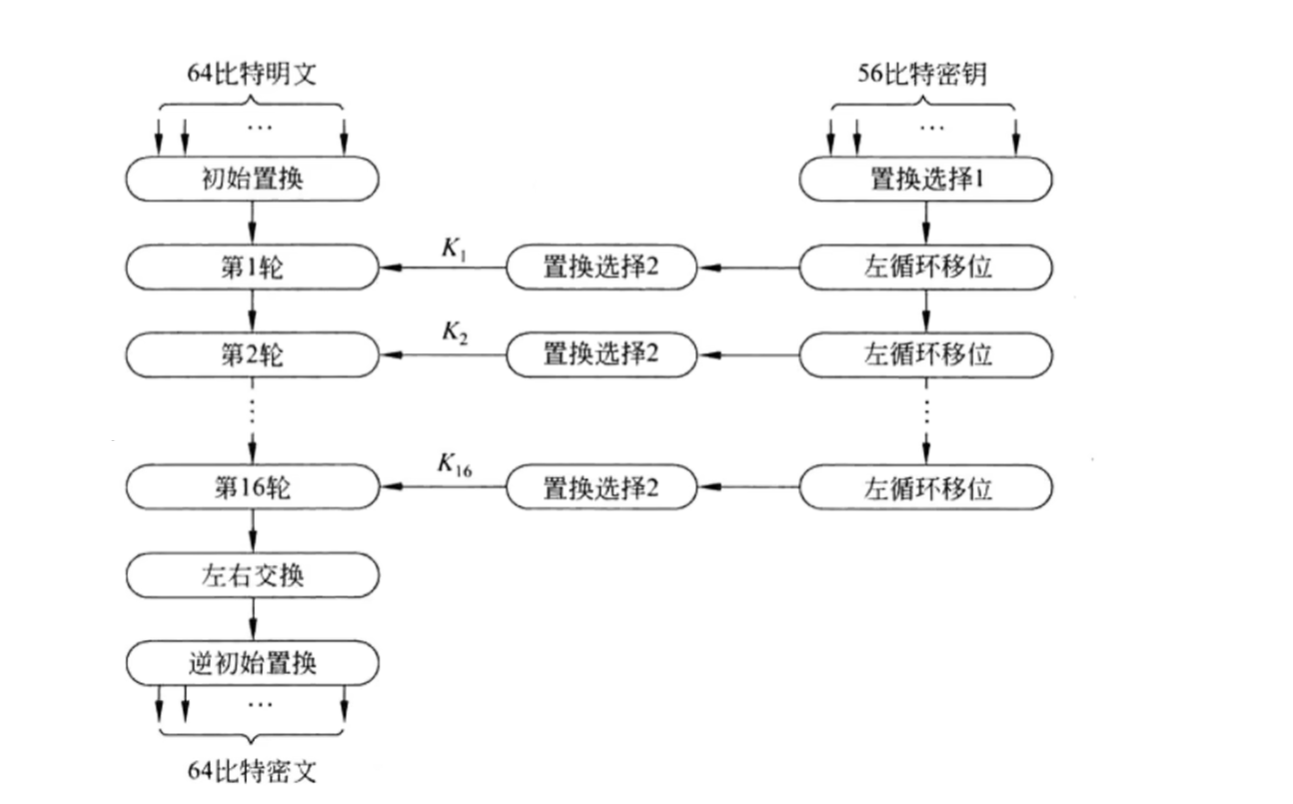
6. DES算法加密
DES 算法属对称加密算法中的分组加密算法。算法分组长度 64 比特,密钥长度 56 比特,校验位 8 比特
S 盒
S1原数据: 1 0011 1
头尾数据 11 (3)行
中级数据 0011 (3)列
(3,3)找到该坐标元素的值 转换为二进制数 四位( 0010)
7. RSA算法加密
RSA体制中公钥及私钥的产生:
(1)生成两个大素数p和q。
(2)计算这两个素数的乘积n=p×q。
(3)计算小于n并且与n互质的整数的个数,即欧拉函数φ(n)=(p-1)(q-1)。
(4)选择一个随机数b满足1<b<φ(n),并且b和φ(n)互质,即gcd(b, φ(n))=1。
(5)计算a使之满足a*b = 1 mod φ(n)。
(6)私钥={a,p和q},公钥={n,b}。
关于欧拉函数φ(n) 若n为质数,φ(n) = n-1
所以RSA加密的里φ(n) = (p-1)(q-1)
举例:
p = 7 q = 17
n = p*q = 119
φ(n) = (p-1)*(q-1) = 96
从(1,96] 中选择一个与96互质的数b
若b = 5 (互质即可 不是必须5)
(5 * a) % 96= 1
a = 77
5*77 = 385 % 96 = 1公钥 (b,n) = (5,119)
私钥 (a,p,q) = (77,7,17)
RSA的加密
明文:M<n;
密文:C ≡ M^b (mod n)
RSA的解密
明文:C;
密文:M = C^a(mod n)
由上得到公钥密钥
公钥 (b,n) = (5,119)
私钥 (a,p,q) = (77,7,17)
若M = 10
公钥加密
C = M^b % n = 10 ^ 5 % 119 = 100000 % 119 = 40
私钥解密
M = C^a % n = 40 ^ 77 % 119 = 10
else
人类历史上第一个黑客 凯文·米特尼克
蠕虫病毒(熊猫烧香 、等) --- 罗伯特·塔潘·莫里斯
IDS入侵检测技术 可用性 机密性 完整性 不可抵赖性
最后更新时间:2026-10-05 13:17
评论(0) 最新 热门
登录 后才能评论。